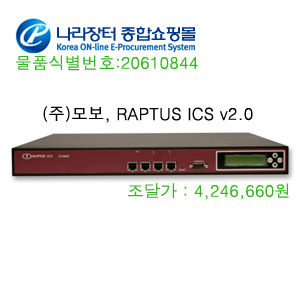
구성 환경 및 시스템 정보
-. 네트웍 기반 하드웨어 일체형으로 인라인 방식 운영

-. 멀티 기가비트 환경을 위한 네트워크 프로세서(NP) 기반 프로세스 로드발란싱

- 소프트웨어적 결함, 전원 이상(하드웨어 결함)시 LAN Bypass 기능으로 네트워크 신뢰성 유지

ICS Technology
- Simple analyzer와 Complex analyzer 로 구성된 다단계 탐진엔진은 오탐율을
예방하며, 변 형 공격이나 오용공격 등의 실시간 차단방어
- 인사이드 커널 아키텍처에 따른 독창적인 싱글 캐시 아키텍쳐(Session Map and Detection
Map in kernel) 구현으로 성능 향상과 낮은 지연속도 보증
- 실시간 침입공격 탐지 후 즉각적인 통제(Self Detection and Self Control)
- 규칙기반의 탐지 및 통제 정책(Rule-based detection and control policy)

패턴관리 및 업데이트
- 정형화된 탐지규칙(Well-formed RIVA-Signature) 으로 오탐율(False positive)을 최소화하며
패턴의 국제 표준 준수로 신뢰성 확보
** RIVA : Raptus Incident Vulnerabilities Advisory
- 공격패턴 및 취약성 DB(Vulnerability)에 대한 상세한 한글 도움말 내장


유해(Anomaly) 트래픽 제어 및 정규화(Normalization)
- 다양한 공격유형 (Special공격, 정보수집공격, 취약성공격, 컨텐츠공격, 서비스거부공격,
백도어 공격,사용자 정의 등)에 대한 실시간 차단방어
- 공격 세션에 대한 어플리케이션 계층 패킷수준 탐지 및 차단방어
- 정상 및 비정상 트래픽에 대한 zero-Day 공격방어(Traffic and Protocol anomaly Detection)
- 비업무(P2P 및 메시징) 트래픽에 대한 적절한 관리
- 악성트래픽이나 비인가 트래픽을 적극적으로 차단하면서 인가 트래픽 보호

모니터링 및 분석
- 실시간 시스템 부하량, 실시간 통제정보, 실시간 세션정보 모니터링
- 공격유형, 공격 IP, 서비스, 포트등의 공격현황을 실시간으로 확인, 저장 및 검색

통계 및 보고서
- 스케줄링 리포팅, 조건검색에 의한 리포팅, 그룹별 리포팅 등 다양한 통계 보고서 지원
- 시간,일간,주간,월간, 공격유형, 소스IP, 소스포트, 공격대상 IP, 공격대상포트,
탐지기간별 상세 리포팅 가능


시스템 관리
- IP 공격이나 내부 ARP(MAC Address)공격으로 부터 시스템 자체 방어를 위한
스텔스(Stealth) 보호기능
- 이벤트 발생시 자동 통지 (알람,e-mail,는, syslog, SNMP) 기능
- SSL을 이용한 안전한 원격 제어 관리(SSH,HTTPS)
- 내장된 웹브라우저를 통한 원격 제어 관리




 FIREWALL/IPS/VPN